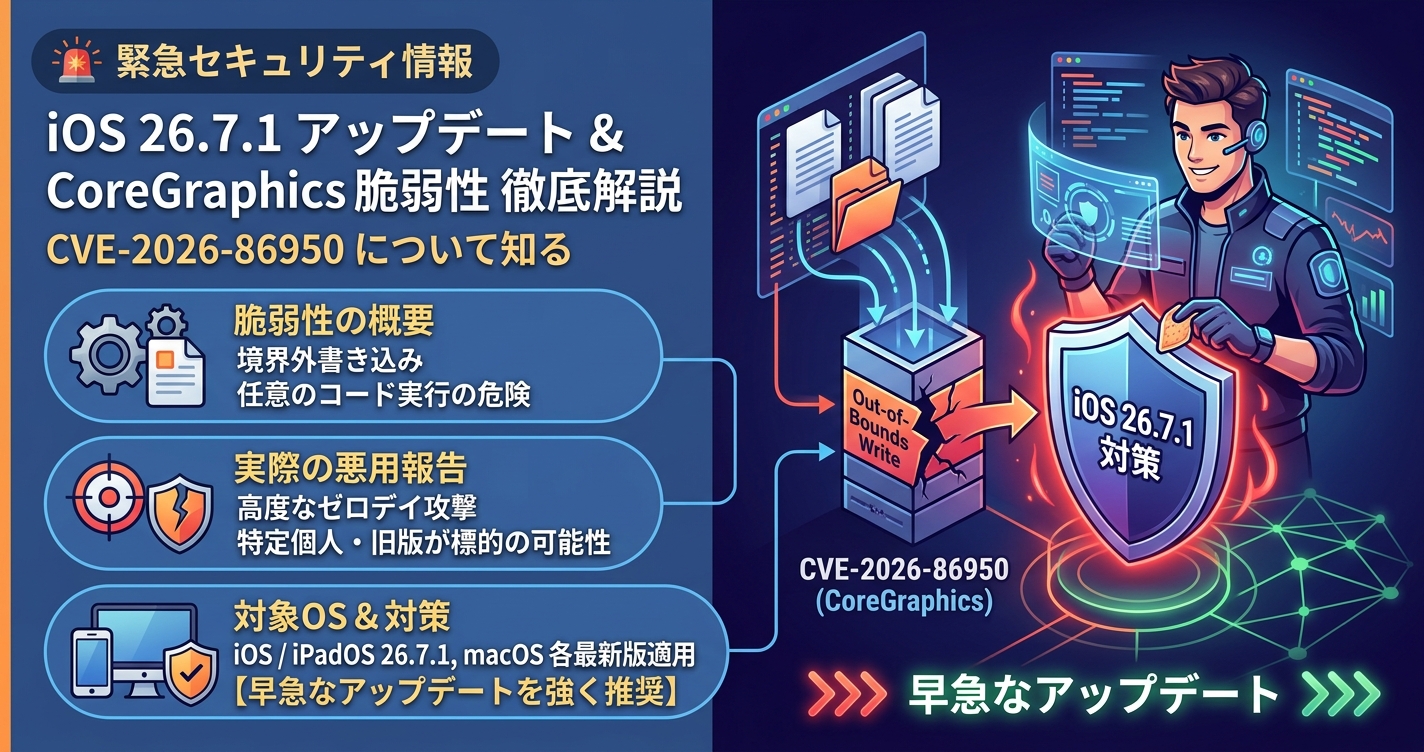
Appleが、iOS 26向けのセキュリティアップデート「iOS 26.7.1」を配信した。
修正されたのは、画面描画を担うCoreGraphicsの脆弱性で、CVE-2026-86950として登録されている。
報道によると、この脆弱性は、iOS 27より前のバージョンで、特定の個人を狙った極めて高度な攻撃に悪用された可能性があるという。
まだiOS 26を使っている人は、早めの更新を検討したい。
この記事では、脆弱性の内容、対象機種、更新の手順を、報道で確認できる範囲で整理する。
この記事で分かること
- iOS 26.7.1で修正された脆弱性の内容
- 悪用の状況について、報道で分かっていること
- 更新の対象になる機種
- iOS 27を使っている人は更新が必要か
- 更新の手順と、事前に確認したいこと
CVE-2026-86950とは?CoreGraphicsの脆弱性
報道によると、修正された脆弱性は、CoreGraphicsに関するものだ。
細工されたファイルを処理すると、攻撃者が用意したコードを実行されるおそれがあるという。
CoreGraphicsは、iPhoneやMacで画面の描画を支える仕組みのひとつだ。
画像やPDFなど、さまざまなファイルの表示に関わるため、ここに弱点があると、ファイルを開いただけで影響を受ける可能性がある。
ここがポイント
脆弱性の識別番号:CVE-2026-86950
内容:細工されたファイルの処理で、任意のコードが実行されるおそれ
悪用の状況:iOS 27より前のバージョンで、特定の個人を狙った極めて高度な攻撃に悪用された可能性が報告されている
悪用の可能性は?標的型攻撃との報告
monodeckの報道では、この脆弱性は、特定の個人を狙った極めて高度な攻撃に悪用された可能性がある、と説明されている。
一般のユーザーを広く狙った攻撃だ、という情報は、確認できる範囲では見当たらない。
とはいえ、脆弱性の存在が公表されると、手口が知られて、悪用の範囲が広がるおそれもある。
「自分は狙われないだろう」と考えず、更新できる環境にある人は、早めに適用しておくのが安全だ。
なお、具体的な攻撃の手口や、被害の範囲については、確認できる報道では詳しく示されていない。
不確かな情報を広げないよう、Appleの公式発表や信頼できる報道を確認してほしい。
対象機種:iPhone 11以降やiPad各モデル
iOS 26.7.1の対象は、報道によると次のとおりだ。
- iPhone 11以降
- iPad Pro 12.9インチ(第3世代)以降
- iPad Pro 11インチ(第1世代)以降
- iPad Air(第3世代)以降
- iPad(第8世代)以降
- iPad mini(第5世代)以降
iPadの場合は、iPadOS 26.7.1として配信される。
また、Macでは、macOS Tahoe 26.7.1とmacOS Sequoia 15.8.1が、同じ脆弱性への対策として報じられている。
iOS 27を使っている人は更新が必要?
同じ日に配信された「iOS 27.0.1」には、脆弱性の修正は含まれていないと報じられている。
iOS 27.0.1は、iPhone 18 ProのFace ID認証失敗時の再起動などを修正する、不具合対応のアップデートだ。
今回の脆弱性は、iOS 27より前のバージョンで悪用された可能性がある、と説明されている。
iOS 27を使っている人にとって、セキュリティ面での緊急性は、iOS 26のユーザーほど高くないとも読み取れる。
ただし、最新の対応状況はAppleの公式情報で確認してほしい。
更新の手順と、事前に確認したいこと
- 「設定」アプリを開く
- 「一般」から「ソフトウェア・アップデート」を選ぶ
- iOS 26を使い続ける場合は「iOS 26.7.1」を選んでインストールする
更新の前に、バックアップを取っておくと安心だ。
iCloudやパソコンなど、普段使っている方法で問題ない。
更新にはバッテリー残量や空き容量が必要なため、充電しながら、安定したWi-Fi環境で行うのが望ましい。
iOS 27に更新できる機種をお使いの場合でも、iOS 26に留まっている理由がある人は多いだろう。
たとえば、使っているアプリとの相性を確認したい、という事情だ。
そうした場合でも、セキュリティ更新だけは適用しておくのが安全だ。
ゼロデイ脆弱性とは?更新が大切な理由
今回のような「すでに悪用された可能性がある脆弱性」は、一般に「ゼロデイ脆弱性」と呼ばれることがある。
開発元が修正を配る前から、攻撃に使われている可能性がある弱点、という意味合いだ。
今回のアップデートは、その弱点を塞ぐためのものだ。
端末の使い勝手が大きく変わるわけではないため、つい後回しにしがちだが、セキュリティ更新は、早めに適用するほど安全性が高まる。
iPhoneやiPadだけでなく、Macを使っている人も同じだ。
macOS Tahoe 26.7.1やmacOS Sequoia 15.8.1が配信されたと報じられているため、Macのシステム設定からソフトウェアアップデートを確認してほしい。
家族や職場で複数のApple製品を使っている場合は、見落としやすい。
古いiPadやサブ機のiPhoneも、あわせて更新状況を確認しておくと安心だ。
【考察】iOS 26向けの更新が続けて配信される意味を予想
ここからは編集部の考察(予想)です。
iOS 27の配信後も、AppleがiOS 26向けのセキュリティ更新を続けているのは、すぐにiOS 27へ移行しない人が多いことを意識しているからではないだろうか。
そう予想する理由は2つある。
1つ目は、今回の脆弱性が、iOS 27より前のバージョンで悪用された可能性がある、とされている点だ。
悪用が確認された脆弱性は、優先度が高く、旧バージョン向けにも早く修正が配られるのが一般的だ。
2つ目は、macOS Sequoia 15.8.1のように、1世代前のOSにも同様の修正が出されている点だ。
iPhoneだけでなくMacでも旧バージョン向けの更新が続くのは、多くのユーザーが最新OSにすぐ移行しない現状を踏まえているからだと考えられる。
もちろん、これは編集部の予想であり、Appleの意図を断定するものではない。
今後の更新方針は、Appleの公式発表で確認してほしい。
Q&A:iOS 26.7.1でよくある疑問
Q. iOS 26.7.1はいつ配信された?
A. 9月28日(現地時間)に配信されたと報じられている。
Q. 更新しないとどうなる?
A. 脆弱性が残ったままになり、細工されたファイルを処理したときにリスクが生じるおそれがある。
Q. 怪しいファイルを開かなければ大丈夫?
A. 注意することは大切だが、更新で脆弱性そのものを塞いでおくほうが確実だ。
まとめ
この記事のまとめ
iOS 26.7.1は、CoreGraphicsの脆弱性CVE-2026-86950を修正
特定の個人を狙った極めて高度な攻撃に悪用された可能性が報告されている
対象はiPhone 11以降と、iPad各モデル。更新は設定アプリから行う
まだiOS 26を使っている人は、バックアップを取ったうえで、早めに更新を適用しておきたい。
最新の情報は、Appleの公式発表も合わせて確認してほしい。
コメント